Разработка VPN — это проект из нескольких независимых слоёв: серверная инфраструктура, протокол шифрования, панель управления доступом, клиентские приложения и биллинг подписок. Можно заказать весь продукт целиком, а можно — только тот слой, которого не хватает, например инфраструктуру и панель под уже готовое приложение. Ниже разбираем, из чего состоит такая работа, сколько времени и бюджета она требует по рыночным данным 2026 года и какие ограничения реально влияют на результат.
Три разных задачи, которые называют «разработкой VPN»
Первая сложность проекта — до начала работ разделить задачи, потому что «VPN» в заявках означает три вещи с разной архитектурой и разным бюджетом. Путаница здесь стоит дороже всего: заказчик ждёт потребительский сервис с подписками, а получает корпоративный шлюз доступа, который не умеет продавать доступы.
- Коммерческий сервис по подписке: клиент ставит приложение, выбирает тариф, получает ключ или профиль, платит картой, криптой или через магазин приложений. Максимум работы уходит на биллинг, поддержку и устойчивость к блокировкам.
- Корпоративный доступ: сотрудники и подрядчики подключаются к внутренним системам, базам и админ-панелям. Здесь важнее разграничение прав, аудит подключений и интеграция с корпоративной авторизацией, а не десятки точек выхода в разных странах.
- Частная сеть для команды или агентства: единая точка входа для распределённой команды, рабочих кабинетов и серверов. Такой контур собирается быстро и стоит заметно дешевле, но продавать подписки в нём нечего.
Дальше в статье речь в основном о первых двух вариантах: именно они требуют полноценной разработки, а не только настройки сервера. Полный состав услуги с разбивкой по слоям описан на странице разработка VPN-сервисов.
Какие задачи решает собственный VPN-сервис
- Защита трафика в открытых сетях: шифрование канала между устройством и точкой выхода.
- Единая точка входа в рабочие системы: кабинеты, панели, базы и внутренние сервисы закрываются от публичного интернета.
- Стабильный доступ к сервисам, ограниченным по геолокации, — в тех пределах, которые допускает закон и правила самих сервисов.
- Разделение трафика: часть приложений идёт напрямую, часть — через туннель, что важно для бухгалтерии, банковских сервисов и платёжных систем.
Типовой корпоративный сценарий выглядит так: в облаке или у подрядчика живёт контур с внутренними сервисами, к нему через туннель подключаются офис, удалённые сотрудники и подрядчики, а права выдаются по ролям — бухгалтерии доступна одна система, разработчикам другая, подрядчику только его проект. Именно на такой схеме чаще всего и экономится бюджет: не нужны ни публикация в магазинах приложений, ни биллинг подписок, но требуется аккуратная работа с правами и журналом подключений.
Отдельно стоит сказать о том, чем собственный VPN не является. Он не делает пользователя анонимным: владелец сервиса видит объём трафика, время и адреса подключений, а сам сервис работает в определённой юрисдикции. Обещание «полной анонимности» на лендинге — маркер подрядчика, который либо не понимает архитектуру, либо сознательно вводит заказчика в заблуждение.
Протоколы: из чего выбирают в 2026 году
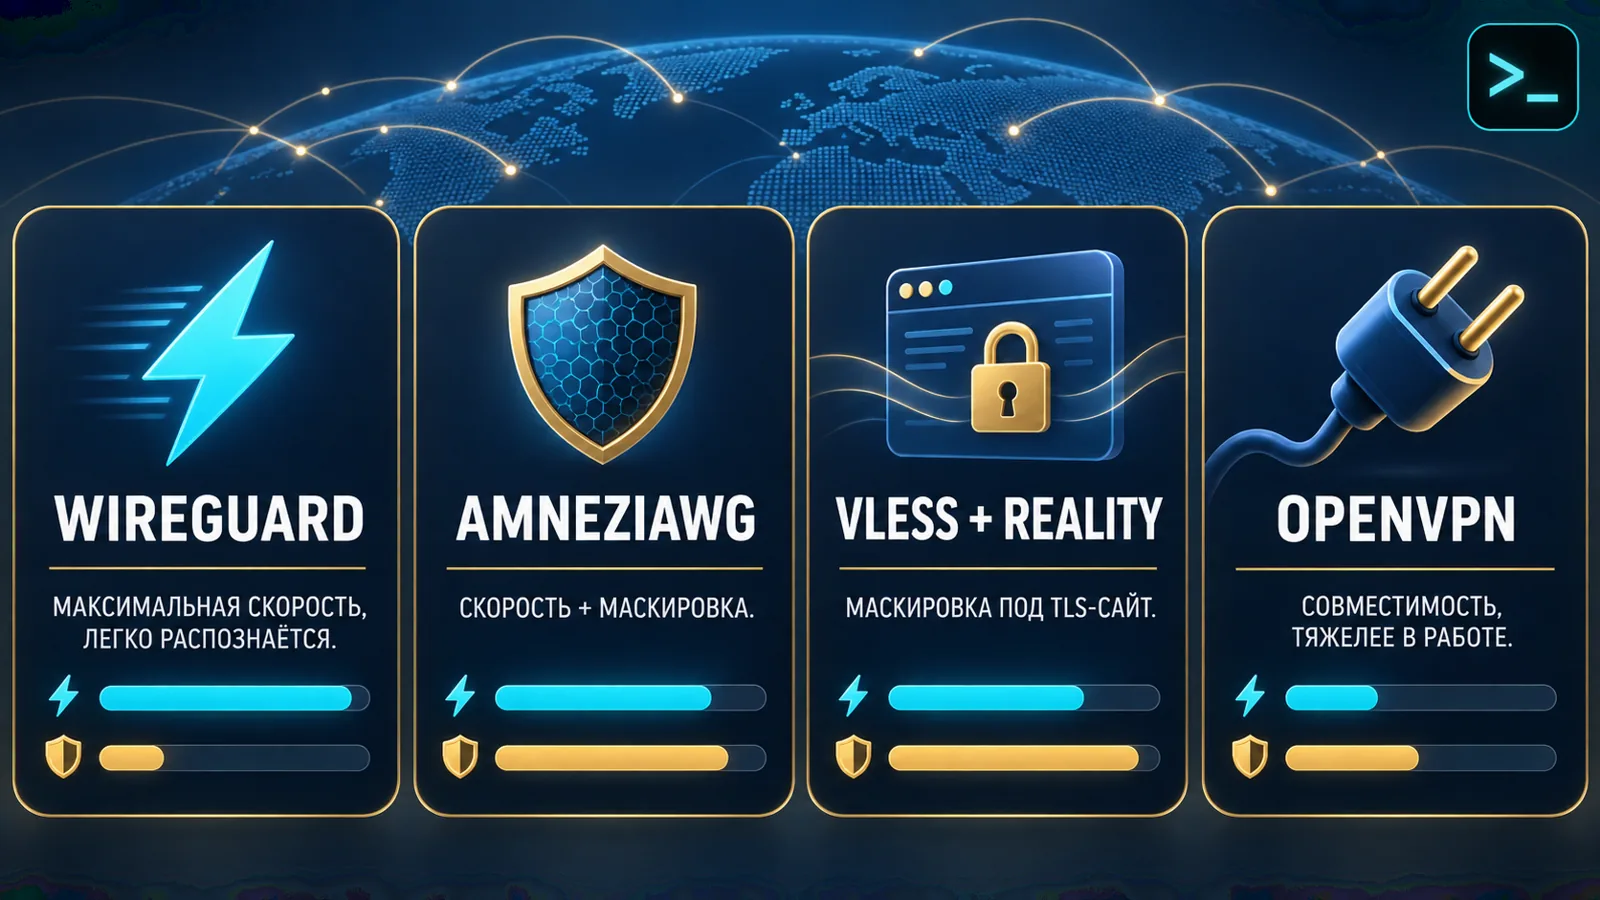
Протокольный слой определяет скорость, нагрузку на сервер и, что важнее, устойчивость соединения к системам анализа трафика. Ниже — то, что реально используется в проектах, с их сильными и слабыми сторонами.
WireGuard — базовая точка отсчёта. По описанию автора проекта это простой и быстрый туннель на современной криптографии: Noise, Curve25519, ChaCha20, Poly1305, BLAKE2; часть реализации живёт прямо в ядре Linux, код минимален и потому проще поддаётся аудиту. Он хорошо работает на слабых устройствах и даёт низкую задержку — но его пакеты узнаваемы: рукопожатие имеет фиксированный размер 148 байт, ответ — 92 байта, и системы deep packet inspection определяют протокол по первому же пакету.
AmneziaWG — форк WireGuard, который решает именно эту проблему. Он сохраняет ту же криптографию (Noise_IK, Curve25519, ChaCha20-Poly1305) и производительность, но добавляет обфускацию на транспортном уровне: случайные заголовки вместо предсказуемых, префиксы, меняющие длины пакетов, служебные пакеты до рукопожатия, а в версиях 3.x — шифрование заголовка, случайное заполнение полезной нагрузки и отключение cookie-ответов. При выключенной маскировке такая конфигурация полностью совместима с обычным WireGuard. По документации Amnezia, в странах с высокой цензурой не стоит использовать WireGuard, OpenVPN и IKEv2 без маскировки: адрес сервера блокируется довольно быстро.
VLESS с REALITY на базе Xray-core — техника маскировки под чужой настоящий TLS-сайт. Соединение выглядит как обычный HTTPS к выбранному домену: активная проверка со стороны блокирующего получает настоящий сертификат и настоящие данные этого сайта. В режиме xtls-rprx-vision данные идут практически без повторного шифрования, а короткие служебные пакеты добиваются по длине до 900–1400 байт, чтобы не выделяться. Ограничение режима — он не поддерживает мультиплексирование, поэтому число соединений на пользователя приходится ограничивать архитектурно.
OpenVPN остаётся вариантом для старого парка устройств и корпоративных требований: он максимально совместим, но заметно тяжелее в обслуживании, а его кодовая база в разы больше, что сказывается и на цене интеграции, и на потреблении ресурсов. IKEv2/IPsec удобен там, где устройство часто переключается между Wi-Fi и мобильной сетью: он быстро восстанавливает туннель, но тоже распознаётся оборудованием фильтрации без дополнительной маскировки. Shadowsocks и построенный на нём Outline остаются в наборе как лёгкий вариант для отдельных сценариев.
- Стабильная скорость и минимум нагрузки на сервер — WireGuard.
- Требуется маскировка под обычный сетевой трафик — AmneziaWG или VLESS с REALITY.
- Совместимость с любыми старыми клиентами — OpenVPN или IKEv2.
- Мобильные устройства с частой сменой сети — IKEv2 в дополнение к основному протоколу.
Практический вывод: в проекте почти всегда нужен не один протокол, а набор из двух-трёх с автоматическим переключением на клиенте. Один протокол означает, что первая же блокировка или изменение фильтрации отключает весь сервис до следующего релиза приложения, а это самые дорогие дни простоя — именно в них уходят подписчики.
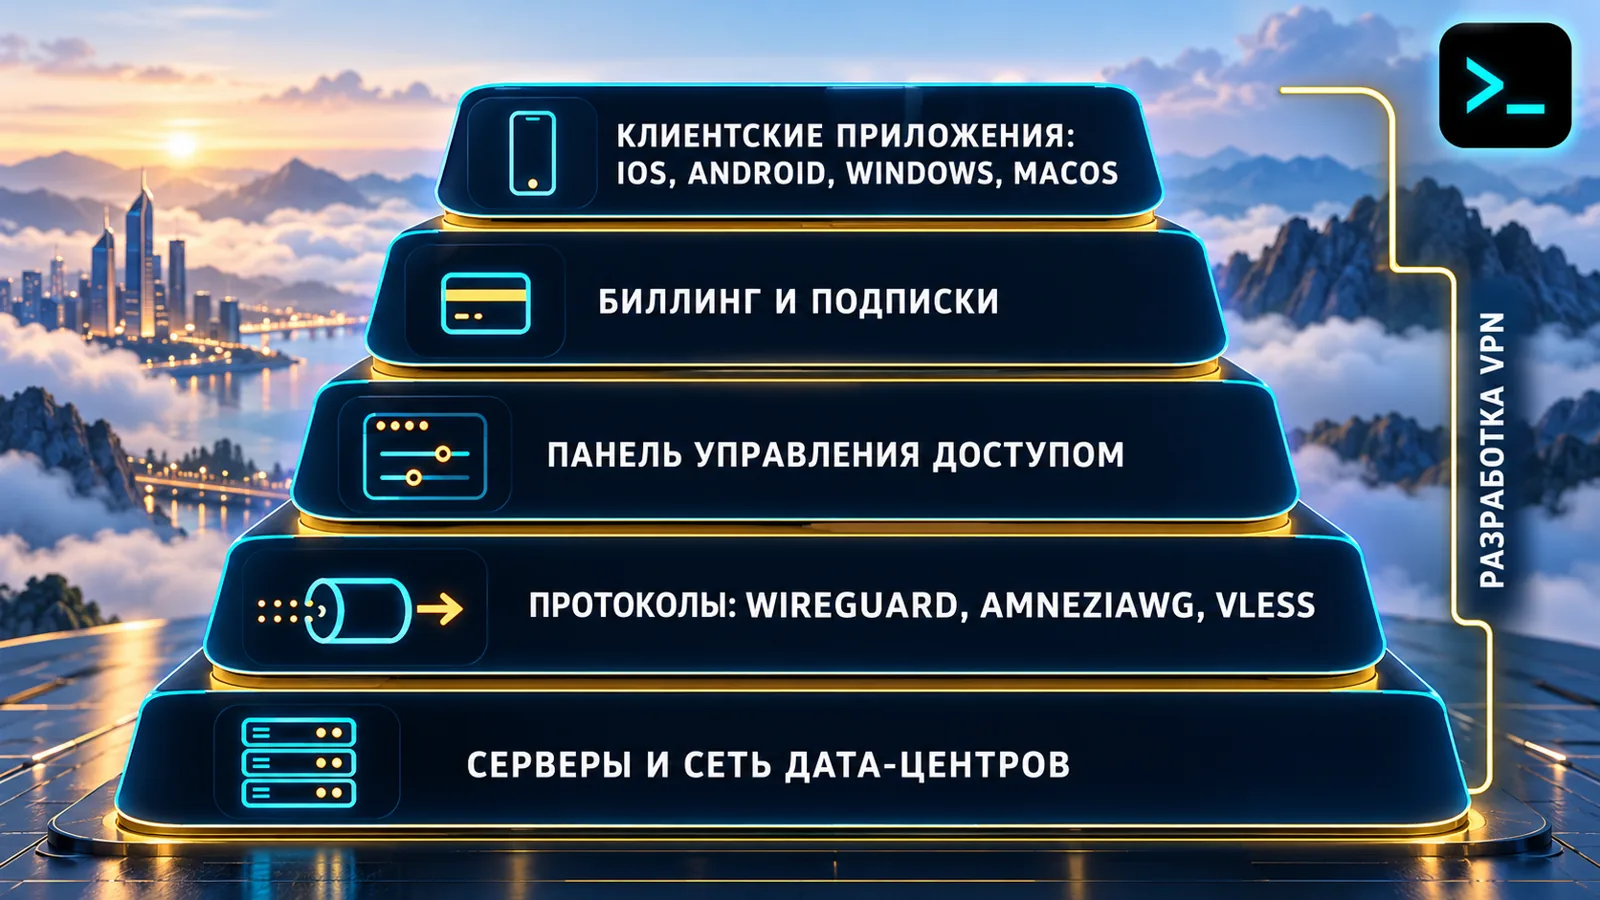
Архитектура: пять слоёв проекта
- Серверы и сеть: аренда или колокация в дата-центрах, выбор юрисдикций, маршрутизация, защита от перегрузки канала. Аренда серверов и их сопровождение обычно идут отдельной строкой бюджета — см. хостинг серверов.
- Протокольный слой: поднятые и настроенные серверные реализации, ключи и профили, порты, резервные конфигурации.
- Панель управления: учёт пользователей, лимиты устройств и трафика, срок действия ключей, блокировки, статистика нагрузки. Для Xray-core чаще всего берут открытые панели вроде 3x-ui, которая поддерживает VLESS, VMess, Trojan, Shadowsocks, WireGuard, AmneziaWG, Hysteria2 и MTProto.
- Клиентские приложения: iOS, Android, Windows, macOS, реже Linux. Здесь важен не только туннель, но и интерфейс: подключение в один тап, список локаций, понятная диагностика — то есть работа по UX/UI-дизайну.
- Биллинг и подписки: приём платежей, автоматическая выдача и продление ключей, возвраты, учёт устройств. Это самый недооценённый слой: именно он определяет, работает сервис как бизнес или живёт на ручных сверках в таблице.
Отдельным слоем идут эксплуатация и поддержка: мониторинг, обновление серверов, реакция на блокировки, выпуск обновлений приложений. Сопровождение серверной части — та же дисциплина, что обслуживание серверов: регламент, резервные копии, контроль нагрузки и заранее описанные действия при сбое.
Этапы разработки
- Аналитика: определяем тип проекта, страны выхода, целевые платформы, цену подписки и способ оплаты. На выходе — техническое задание с составом слоёв.
- Проектирование: выбираем протоколы, схему ключей, топологию серверов, модель биллинга и правила лимитов.
- Инфраструктура: разворачиваем серверы, панель, мониторинг и резервные конфигурации, проверяем реальные скорости и устойчивость канала.
- Клиентские приложения: интерфейс, туннель, авто-переключение протоколов, диагностика подключения.
- Биллинг: платежи, подписки, выдача ключей, личный кабинет или бот.
- Тестирование и аудит: проверка утечек DNS и WebRTC, работа kill switch, поведения при обрыве, нагрузочные тесты, аудит безопасности.
- Публикация и передача: размещение в магазинах приложений, передача доступов и кода, обучение по эксплуатации.
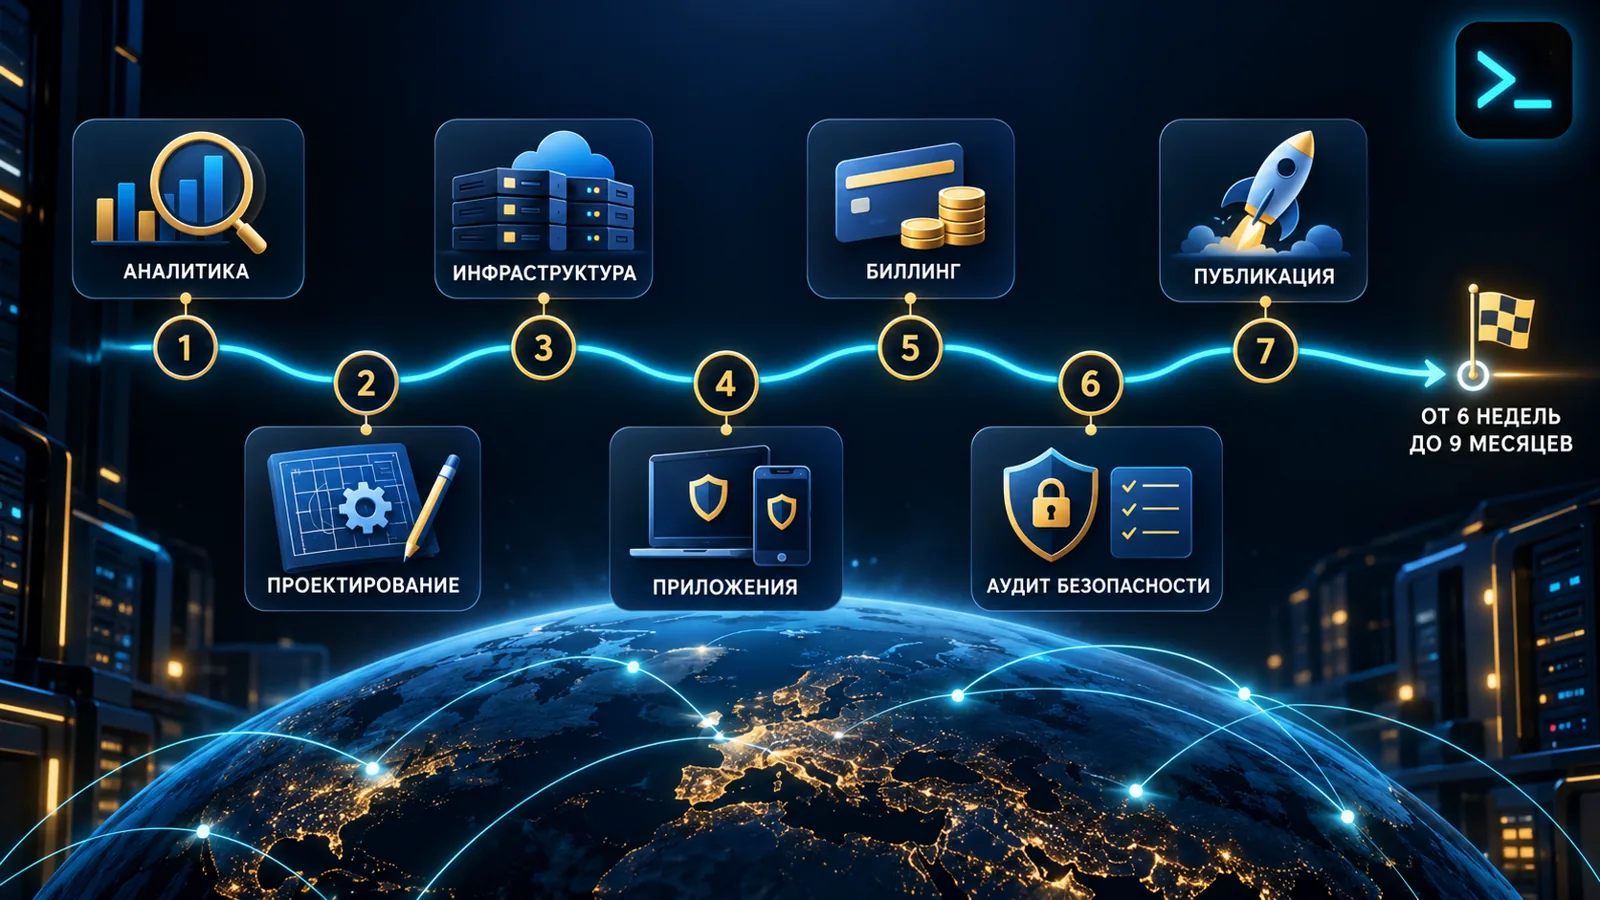
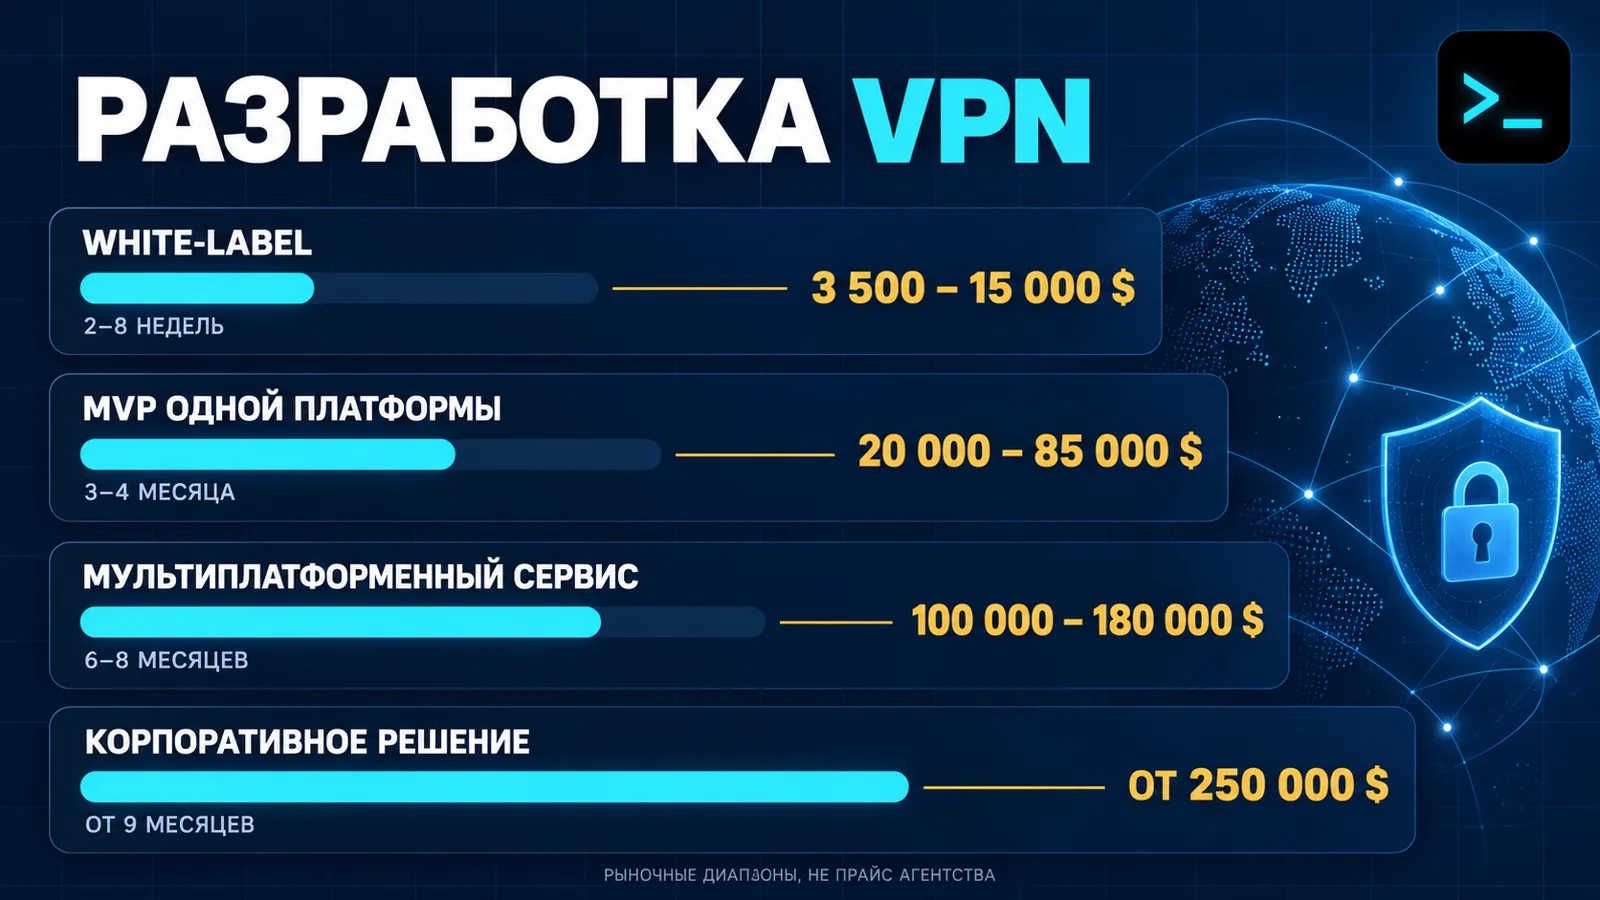
По срокам мировая практика выглядит так: white-label решение на готовой инфраструктуре — 2–8 недель; собственное приложение одной платформы — 3–4 месяца; мультиплатформенный продукт с панелью и биллингом — 6–8 месяцев; корпоративное решение с нестандартной маршрутизацией — от 9 месяцев. Оценка «сделаем за две недели» для полноценного сервиса почти всегда означает, что часть слоёв выпадет из проекта и появится позже отдельным бюджетом.
Сколько стоит разработка VPN: рыночные диапазоны
Ниже — рыночные диапазоны по публичным оценкам студий и обзорам 2026 года. Это ориентиры, а не прайс APEX IOINC: итоговая смета считается по составу слоёв, числу платформ и требованиям к маскировке. Для сравнения: ставка разработки в Восточной Европе — примерно 35–80 долларов в час, в Западной Европе — 80–150 долларов в час, в США и Канаде — от 120 долларов в час.
- White-label на готовом ядре: 3 500–15 000 долларов, запуск за 2–8 недель. Быстро и дешево, но инфраструктура и часть кода остаются у поставщика ядра.
- Собственный продукт одной платформы (MVP): 20 000–85 000 долларов за 3–4 месяца.
- Мультиплатформенный сервис с панелью, биллингом и двумя протоколами: 100 000–180 000 долларов за 6–8 месяцев.
- Корпоративное решение с нестандартной маршрутизацией и своими протоколами: от 250 000 долларов и от 9 месяцев.
- Инфраструктура: около 100–300 долларов в месяц на старте, 300–800 долларов при росте и от 800–3 000 долларов в месяц на масштабе.
- Интеграция протокола: 15 000–30 000 долларов за WireGuard, 30 000–60 000 долларов за OpenVPN, от 50 000 долларов за собственную обфускацию.
- Аудит безопасности и тесты на утечки: от 2 000 до 50 000 долларов в зависимости от глубины.
- Магазины приложений: 99 долларов в год за аккаунт Apple Developer и 25 долларов разово за Google Play.
- Поддержка: 15–20 % от стоимости разработки ежегодно — обновления систем, мониторинг, совместимость с новыми версиями iOS и Android.
Скидку обычно даёт не торг, а пересборка состава: начать с инфраструктуры и одной платформы, а вторую добавить после первых продаж. Именно так поступает большинство сервисов, которые доходят до устойчивой выручки: сначала проверяют спрос на одном канале, потом вкладываются в мультиплатформенность. Аренда серверов под проект считается отдельно — от хостинга и серверов под задачу.
Что сильнее всего влияет на цену и срок
- Число платформ: каждая следующая платформа добавляет 1 500–5 000 долларов и несколько недель работы.
- Требования к маскировке: собственная обфускация — самый дорогой пункт, потому что требует криптографической экспертизы и постоянной поддержки.
- Глубина биллинга: ручная выдача ключей против автоматических подписок, возвратов и нескольких платёжных каналов.
- Разграничение прав и корпоративная авторизация в проектах для бизнеса.
- Аудит безопасности и нагрузочные тесты: их отсутствие экономит бюджет сейчас и стоит дороже после первого инцидента.
- Локализация интерфейса и поддержка: многоязычный сервис требует постоянного ресурса на коммуникацию.
Правовые и платформенные ограничения
В Украине использование VPN законно: законодательство не запрещает ни сервисы, ни подключение к ним. Ограничения действуют в других странах — в России, Китае, Турции, ОАЭ и Индии разрешены только согласованные с властями сервисы, а в Северной Корее, Беларуси, Туркменистане, Омане и Ираке VPN запрещены полностью. Это влияет на выбор юрисдикции серверов, платёжных провайдеров и рынков, на которые таргетируется сервис.
По сообщениям СМИ, в России с 1 сентября 2025 года действует пакет ограничений, включая ответственность за доступ к материалам, которые власти считают экстремистскими, в том числе через VPN; с осени 2025 года запрещена реклама VPN-сервисов со штрафами до 80 тысяч рублей для граждан и до 500 тысяч рублей для организаций. Для проекта, рассчитанного на российский рынок, это означает, что модель продвижения и юридическая схема требуют отдельной проработки до старта разработки, а не после.
Магазины приложений — второй ограничитель. У Apple есть отдельные требования к VPN-приложениям: системный API для туннеля и корпоративный аккаунт разработчика. Дополнительно работает правило 4.3 о «спаме»: приложение отклоняют, если категория перенасыщена и продукт похож на существующие по коду, описанию или идее. На практике модерация такого приложения может идти месяцами, поэтому публикация в App Store закладывается в срок как отдельный риск, а не как техническая формальность. Google Play применяет собственные правила к приложениям с доступом к сетевому трафику, а требования к описанию и политике конфиденциальности ужесточаются ежегодно.
Третий ограничитель — данные. Даже если сервис декларирует отказ от логов, он обрабатывает платёжные данные и идентификаторы устройств, а значит попадает под требования о защите персональных данных в юрисдикции регистрации. Формулировки политики конфиденциальности должны совпадать с тем, что реально хранит бэкенд: расхождение — это первый вопрос при любой проверке и первый аргумент конкурентов.
Типичные ошибки заказчиков
- Заказывать «VPN-приложение» без описания инфраструктуры: приложение без своего серверного слоя и панели работать как бизнес не будет.
- Строить сервис на одном протоколе, узнаваемом системами фильтрации, и считать, что вопрос решён навсегда.
- Экономить на биллинге и выдавать ключи вручную — на нескольких сотнях подписчиков это превращается в постоянную утечку денег и времени.
- Игнорировать требования магазинов приложений до финального этапа и получать месяцы модерации вместо запуска.
- Не закладывать бюджет поддержки: обновления iOS и Android ломают функциональность туннеля на уровне протокола, и без сопровождения сервис деградирует за считаные месяцы.
- Обещать пользователям анонимность и обход любых блокировок — это и юридический риск, и завышенные ожидания, которые бьют по возвратам.
Как выбрать подрядчика
- Есть ли у команды работающий сервис, который можно потрогать, а не только портфолио лендингов.
- Кто отвечает за инфраструктуру после запуска и что входит в ежемесячное сопровождение.
- Как подрядчик проверяет утечки DNS и WebRTC и что показывает в отчёте по аудиту.
- Что произойдёт при блокировке протокола: есть ли резервная конфигурация и как быстро она включается.
- Передаются ли код, аккаунты и доступы в собственность заказчика по договору.
- Понимает ли подрядчик разницу между корпоративным доступом и сервисом подписок — или предлагает один шаблон на все случаи.
Ограничения, о которых говорят заранее
Гарантировать «работу в любой стране и навсегда» не может никто: блокирующие системы развиваются, а вместе с ними меняются протоколы и практики маскировки — это постоянная гонка, а не разовая настройка. Скорость зависит от канала и расстояния до точки выхода, а не только от кода приложения. Платежи в магазинах приложений подчиняются правилам платформ и могут изменить экономику подписки. Поэтому в проекте всегда закладывают три вещи: резервные протоколы, регулярные обновления клиентов и бюджет на поддержку. Если подрядчик обещает обратное — стоит насторожиться.
Частые вопросы
Частые вопросы
Сколько стоит разработка VPN-сервиса под ключ?
Ориентиры 2026 года: white-label решение на готовом ядре — 3 500–15 000 долларов за 2–8 недель; собственное приложение одной платформы — 20 000–85 000 долларов за 3–4 месяца; мультиплатформенный сервис с панелью и биллингом — 100 000–180 000 долларов за 6–8 месяцев. Итоговая смета зависит от числа платформ, требований к маскировке и глубины биллинга.
Сколько времени занимает запуск собственного VPN-сервиса?
От 2–8 недель для white-label сборки до 6–9 месяцев для собственного мультиплатформенного продукта. Отдельно стоит закладывать время на модерацию в магазинах приложений: у Apple проверка VPN-приложений может занимать недели и месяцы.
Какой протокол выбрать: WireGuard, AmneziaWG или VLESS с REALITY?
WireGuard даёт максимальную скорость и минимум нагрузки, но легко распознаётся системами анализа трафика по фиксированным размерам пакетов. AmneziaWG сохраняет его производительность и добавляет маскировку. VLESS с REALITY маскирует соединение под настоящий TLS-сайт и лучше подходит там, где фильтрация особенно агрессивна. На практике в проекте держат два-три протокола с авто-переключением.
Можно ли сделать VPN-приложение без собственных серверов?
Технически можно построить сервис на арендованных серверах — большинство проектов так и начинают, а собственная стойка в дата-центре окупается позже и только при стабильной нагрузке. Но полностью без серверного слоя и панели управления коммерческий сервис не работает: нужны точки выхода, учёт пользователей и выдача ключей.
Нужны ли отдельные приложения для iOS и Android?
Для потребительского сервиса — да, это стандарт рынка, и многие пользователи ожидают ещё и приложение для компьютера, поэтому разработка мобильных приложений для iOS и Android идёт в проекте отдельным слоем. Для корпоративного доступа часто достаточно системных клиентов и правильно настроенных профилей, что заметно сокращает бюджет.
Почему приложение отклоняют в App Store?
Чаще всего из-за правила 4.3 о «спаме»: категория VPN перенасыщена, и приложение отклоняют, если оно похоже на существующие по коду, описанию или идее. Дополнительно Apple требует использовать системный API для туннеля и корпоративный аккаунт разработчика. Модерация может затянуться на несколько месяцев.
Законно ли использовать и продавать VPN в Украине?
В Украине использование VPN не запрещено. Ограничения действуют в ряде других стран: в России, Китае, Турции, ОАЭ и Индии легальны только согласованные сервисы, а в Северной Корее, Беларуси, Туркменистане, Омане и Ираке VPN запрещены полностью. Это влияет на выбор рынков и юрисдикции серверов.
Сколько стоит поддержка VPN-сервиса после запуска?
Ориентир — 15–20 % от стоимости разработки в год: обновления под новые версии iOS и Android, мониторинг, реакция на блокировки, работа с платёжными каналами. Отдельно считаются серверы: около 100–300 долларов в месяц на старте и от 800 долларов в месяц при масштабе в несколько тысяч пользователей.
Что входит в аудит безопасности VPN-сервиса?
Проверка утечек DNS, WebRTC и IPv6, поведение kill switch при обрыве соединения, устойчивость к попыткам выхода за пределы туннеля, тесты на разделение трафика и нагрузочные испытания. Стоимость зависит от глубины: от 2 000 долларов за базовую проверку до десятков тысяч за полноценный аудит перед крупным запуском.
Даёт ли собственный VPN анонимность?
Нет. Трафик видит владелец сервиса, а сервис работает в конкретной юрисдикции и обрабатывает платёжные данные и идентификаторы устройств. VPN защищает канал передачи данных и скрывает адрес от сайтов, но не делает пользователя невидимым и не отменяет требования законодательства.
Можно ли начать с малого бюджета и развивать сервис постепенно?
Да, и это рабочая стратегия: стартовать с инфраструктуры и одной платформы, проверить спрос, затем добавить вторую платформу, панель и автоматический биллинг. Так распределяются риски, но важно сразу проектировать архитектуру под будущие слои, чтобы расширение не превратилось в переписывание продукта.
Кто владеет кодом и инфраструктурой после разработки?
Право собственности на код, аккаунты и доступы фиксируется в договоре. Корректная схема — полная передача исходного кода, серверных доступов и аккаунтов магазинов заказчику по завершении проекта. Если подрядчик оставляет ядро и инфраструктуру у себя, вы зависите от него в цене и сроках.